Privacy Requirements and Realities of Digital Public Goods
summary
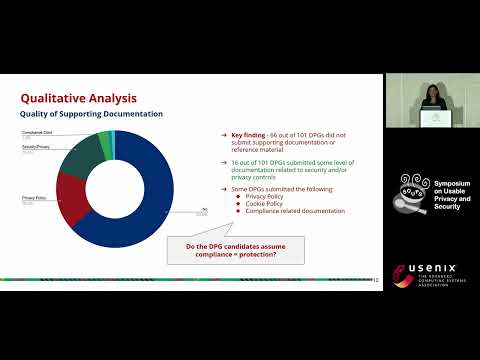
A systematic analysis of about 100 registered DPGs finds over 50% submit no supporting documentation and only ~16% submit security or privacy documents, using qualitative coding with interrater reliability 0.87 and three in-depth case studies. Data flow diagrams and LINDDUN threat modeling reveal weak anonymization, unencrypted PII, unclear retention and consent gaps (MOSIP noted with ~93 million users). Recommendation is a two-tier privacy certification requiring published PIAs or self-attestations and traceable audit evidence.
AI-written summary · about
chapters (10)
- 0:00Privacy in digital public goods
- 1:13Digital public goods role
- 2:39Privacy risks and gaps
- 3:42Privacy analysis methodology
- 4:46DPG privacy responses quality
- 6:31MOSIP privacy vulnerabilities
- 8:39Privacy certification model for DPGs
- 10:23Stricter privacy standards
- 11:03Future privacy research directions
- 11:45Conclusion and call for improvements
related talks
 11mPrivacy Requirements and Realities of Digital Public Goods
 29mDPIA in practice typical hurdles and remedies
 40mDigital Public Goods - Incentivizing Collaboration
 47mDesigning for User-Centered Privacy
 01h 01mAcademic sessions on data protection law and privacy
 43mE-Privacy & GDPR
 31mBuilding the Open Alternative: DPGs for Digital Sovereignty
 23mdev.privacy: GDPR in a nutshell