Privacy Requirements and Realities of Digital Public Goods

summary
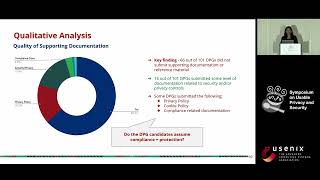
A qualitative review of 101 DPG registry responses finds that evaluation is weak: 50% no supporting documentation, 16% submit security or privacy docs, and about 25% show any privacy-by-design work. Analysis uses coding, component coverage and a threat-modeling case study of a national ID serving 93 million users to expose unencrypted databases, weak anonymization (suppression) prone to inference, vague retention and consent practices. Recommendations include tightening the questionnaire (PII categories, required docs, dedicated privacy sections) or delegating privacy assessment to established frameworks.
AI-written summary · about
related talks
 12mPrivacy Requirements and Realities of Digital Public Goods
 47mDesigning for User-Centered Privacy
 29mDPIA in practice typical hurdles and remedies
 41mMatching Uses and Data Protections for Government Data
 01h 13mData minimization vs personalized computing experiences.
 44mHybrid Legal-Technical Concepts of Privacy
 01h 10mDIGITAL PLATFORMS, THE NEW PRIVACY CHAMPIONS? BETWEEN MYTHS AND REALITIES
 29mKeynote Presentation: Minding the (Privacy Research/Practice) Gap