Classical Zero Knowledge Arguments for Quantum Computing

summary
Claim: a protocol gives a classical verifier for QMA that is zero knowledge under a post‑quantum hardness assumption. Construction combines Mahadev-style classical commitments to quantum states, Broadbent–style authenticated quantum one‑time pads with transversal measurements, a coin‑flipping challenge and a classical ZK subprotocol; security relies on LWE‑based security. Protocol is theoretical, needs many copies of the quantum witness (measurements are destructive), and targets scalable cloud devices (Google’s ~72 qubits ≈ 600 exabytes classical memory).
AI-written summary · about
chapters (10)
- 0:00Intro
- 1:30Quantum Computing 10
- 5:33Quantum computing in the cloud: developing the future HQI interface
- 15:37Desirable properties of a delegation scheme
- 20:12Protocols for delegated computation
- 28:04GMR ZK protocol for 3-coloring
- 31:22Quantum NP: QMA
- 35:57A quantum ZK protocol for QMA
- 48:39Classical commitment to quantum state
- 55:25Summary & Future directions
related talks
 33mAn Introduction to Zero Knowledge Proofs
 32mBeating Classical Impossibility of Position Verification
 45mClassical Verification of Quantum Computational Advantage
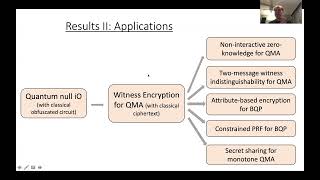 19mIndistinguishability Obfuscation of Null Quantum Circuits and Applications
 54mVerification Dilemmas, Law, and the Promise of Zero-Knowledge Proofs
 33mEducational Challenges in the Ever-Evolving Space of Zero-Knowledge
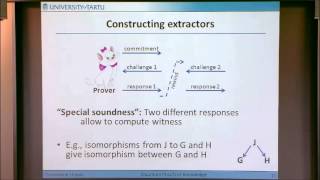 01h 03mQuantum Proofs of Knowledge
 23mA Unified Assertion-Based Framework for Classical-Quantum Program Verification